Mô tả
Phần mềm SIEM ManageEngine Log360 – giám sát an ninh và quản lý log tập trung
Phần mềm SIEM ManageEngine Log360 là giải pháp quản lý sự kiện và thông tin bảo mật hợp nhất, kết hợp EventLog Analyzer và ADAudit Plus trên một giao diện, giúp doanh nghiệp thu thập, phân tích log và phát hiện mối đe dọa trên toàn bộ hệ thống mạng, máy chủ và Active Directory.
Gói bản quyền này áp dụng cho 10 nguồn log và 2 Domain Controller trong 12 tháng (đã gồm phí bảo trì, hỗ trợ), phù hợp cho doanh nghiệp vừa và nhỏ bắt đầu xây dựng năng lực giám sát an ninh, có thể mở rộng thêm nguồn log, file server, endpoint khi hệ thống tăng trưởng.
Tính năng chính của phần mềm SIEM Log360
- Thu thập log tập trung: nhận log từ máy chủ Windows/Linux, firewall, router, switch, IDS/IPS, cơ sở dữ liệu, web server và ứng dụng.
- Tương quan và phát hiện mối đe dọa: bộ quy tắc tương quan dựng sẵn, ánh xạ MITRE ATT&CK, cảnh báo theo thời gian thực.
- Phân tích hành vi UEBA: dùng máy học để phát hiện hành vi bất thường của người dùng và thiết bị.
- Threat intelligence: tích hợp nguồn STIX/TAXII để nhận diện IP, URL, domain độc hại.
Phần mềm SIEM Log360 kiểm toán Active Directory và file
- Kiểm toán AD: theo dõi thay đổi người dùng, nhóm, GPO, đăng nhập thất bại, khóa tài khoản theo thời gian thực.
- Giám sát tài khoản đặc quyền: ghi lại hoạt động của quản trị viên và tài khoản có quyền cao.
- File Integrity Monitoring: phát hiện tạo, sửa, xóa file và thư mục quan trọng.
- Điều tra sự cố: tìm kiếm log nhanh, quản lý sự cố và tự động phản hồi theo kịch bản.
Vì sao doanh nghiệp cần phần mềm SIEM?
SIEM giúp phát hiện sớm tấn công mã độc, ransomware, truy cập trái phép và rò rỉ dữ liệu, đồng thời lưu trữ log phục vụ điều tra và đáp ứng yêu cầu tuân thủ như PCI DSS, ISO 27001 hay các quy định về an toàn thông tin.
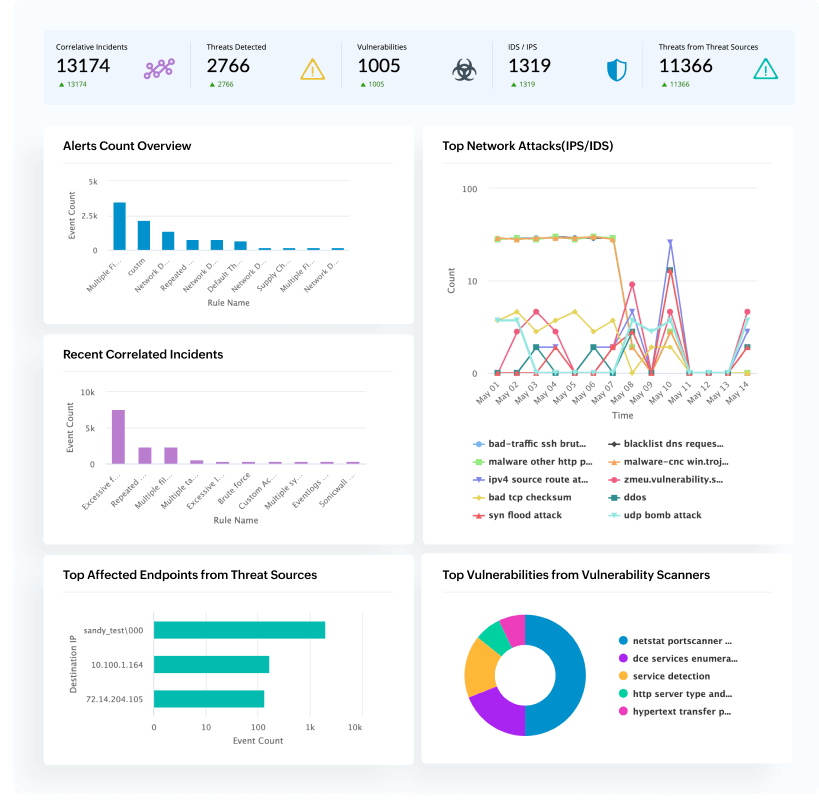
Log360 cung cấp hàng trăm báo cáo và dashboard dựng sẵn, giúp đội IT nhỏ vẫn vận hành được giám sát an ninh hiệu quả mà không cần xây dựng SOC phức tạp.
Thông số kỹ thuật phần mềm SIEM ManageEngine Log360
| Hãng | ManageEngine (Zoho Corp) |
| Sản phẩm | Log360 (EventLog Analyzer + ADAudit Plus) |
| Loại giấy phép | Subscription 12 tháng, đã gồm bảo trì và hỗ trợ |
| Số nguồn log | 10 (server, thiết bị mạng, ứng dụng) |
| Số Domain Controller | 2 |
| Mở rộng | Thêm nguồn log, file server, endpoint, tài khoản cloud (AWS, Microsoft 365) |
| Hệ điều hành cài đặt | Windows Server 2012–2025; Ubuntu, Red Hat, CentOS |
| Cơ sở dữ liệu | PostgreSQL tích hợp sẵn hoặc Microsoft SQL Server |
| Cấu hình máy chủ tham khảo | 12 nhân CPU, 32 GB RAM, SSD 1,2 TB (tùy lưu lượng log, khuyến nghị máy chủ riêng) |
| Tuân thủ | PCI DSS, HIPAA, GDPR, SOX, ISO 27001 |
| Hình thức | Bản quyền chính hãng |
Mua phần mềm SIEM Log360 bản quyền tại TMTECH VN
TMTECH VN cung cấp phần mềm SIEM ManageEngine Log360 bản quyền chính hãng, tư vấn định cỡ số nguồn log, cấu hình máy chủ và hỗ trợ triển khai, tích hợp với firewall, switch, máy chủ hiện có. Liên hệ hotline (+84) 399 264 254 hoặc email sales@tmtechvn.com.vn để nhận báo giá theo quy mô hệ thống.